Microsoft 365 i Entra ID w Sentrixie — jedna konfiguracja, trzy różne rzeczy
Podłączenie Microsoft 365 sprowadza się do jednej rejestracji aplikacji w Entra ID (dawniej Azure AD) i wklejenia trzech wartości w panelu Sentrix. Od tego momentu pracownicy korzystają ze swojej firmowej skrzynki, kalendarza i plików bez podawania hasła w systemie. Osobną sprawą — którą łatwo z tym pomylić — jest logowanie do samego Sentrix kontem Microsoft. Poniżej rozdzielamy jedno od drugiego i prowadzimy przez konfigurację krok po kroku.
Trzy rzeczy, które łatwo pomylić
Entra ID występuje w Sentrixie w trzech niezależnych rolach. Każda ma inne miejsce konfiguracji i inną osobę odpowiedzialną — a co ważne, włączenie jednej nie włącza pozostałych.
| Do czego służy | Gdzie się to ustawia | Kto jest potrzebny |
|---|---|---|
| Dostęp do danych M365 — poczta, kalendarz, pliki pracownika | Ustawienia → Integracje → Microsoft 365 (Azure AD) | Administrator M365 (rejestracja w Entra) + superadministrator instancji Sentrix |
| Logowanie do Sentrix kontem firmowym (OIDC) | Ustawienia → Bezpieczeństwo → Uwierzytelnianie → OIDC | Super Administrator Sentrix |
| Logowanie SSO przez SAML 2.0 — dla organizacji z własnym IdP | Konfiguracja po stronie serwera — zgłoszenie do dostawcy usługi | Administrator M365 + dostawca hostingu |
UwagaTen artykuł opisuje przede wszystkim pierwszy wiersz — dostęp do danych. Logowanie kontem Microsoft omawiamy skrótowo w sekcji Logowanie do Sentrix kontem Microsoft, bo wymaga osobnej konfiguracji logowania w Sentrix. Dla rozdzielenia dostępu do danych i logowania zalecana jest osobna rejestracja aplikacji w Entra ID.
Co daje połączenie z Microsoft 365
- Poczta (Exchange Online) bez IMAP i bez hasła w systemie. Wiadomości są pobierane i wysyłane przez Microsoft Graph, a Sentrix przechowuje wyłącznie zaszyfrowane tokeny, które odnawiają się same. Pracownik autoryzuje dostęp raz.
- Kalendarz w obie strony. Spotkania z Outlooka trafiają do kalendarza Sentrix, a terminy zakładane w Sentrixie wracają do Outlooka. Szczegóły — wybór kalendarzy, kierunki synchronizacji, spotkania cykliczne — opisuje osobny przewodnik: Kalendarz Microsoft 365 — spotkania z Outlooka w obie strony.
- Pliki z OneDrive i SharePointa dopinane do dokumentów, umów czy zgłoszeń bez pobierania ich na dysk — patrz sekcja Pliki z OneDrive i SharePointa.
Zgody usługPołączenie osobiste zaczyna się od dostępu do podstawowych danych konta. Poczta, kalendarz, OneDrive, SharePoint i Teams mają osobne zgody. Połączenie samej poczty nie wymaga uprawnień Teams.
Krok 1. Rejestracja aplikacji w Microsoft Entra ID
Ten krok wykonuje administrator Microsoft 365 jednorazowo dla całej organizacji. Entra ID to dzisiejsza nazwa Azure AD — w portalu Azure znajdziesz ją pod starą i nową nazwą zamiennie.
- Zaloguj się na portal.azure.com i przejdź do Microsoft Entra ID → Rejestracje aplikacji → Nowa rejestracja.
- Nadaj dowolną nazwę (np. Sentrix). W polu Obsługiwane typy kont wybierz zwykle Konta tylko w tym katalogu organizacyjnym — czyli pojedynczą organizację.
- W sekcji Identyfikator URI przekierowania wybierz typ Web i wklej dokładny adres powrotny skopiowany z panelu Sentrix (krok 2). Pełna ścieżka zależy od instalacji — nie skracaj jej ani nie dopisuj własnych fragmentów.
- Kliknij Zarejestruj. Z ekranu Przegląd zanotuj dwie wartości: Application (client) ID oraz Directory (tenant) ID.
- Wejdź w Certyfikaty i sekrety → Nowy sekret klienta. Utwórz sekret i od razu skopiuj wartość z kolumny „Value" — po opuszczeniu strony nie da się jej już odczytać. Zapisz też datę wygaśnięcia (patrz sekcja o wygasającym sekrecie).
- Przejdź do Uprawnienia interfejsu API → Dodaj uprawnienie → Microsoft Graph → Uprawnienia delegowane i dodaj uprawnienia z tabeli poniżej.
- Na koniec kliknij Udziel zgody administratora dla organizacji.
| Zakres | Uprawnienia Microsoft Graph |
|---|---|
| Poczta i konto | Mail.ReadWrite, Mail.Send, MailboxSettings.Read,
User.Read, openid, profile, offline_access |
| Kalendarz | Calendars.ReadWrite |
| Pliki (OneDrive, SharePoint) | Files.ReadWrite.All dla OneDrive; dodatkowo Sites.Read.All dla SharePoint |
Dodaj uprawnienia tych usług, które organizacja zamierza używać. Dodatkowy dostęp użytkownik nadaje w zakładce Microsoft w swoim profilu. Uprawnienia Teams są potrzebne dopiero przy nadawaniu zgody tej usłudze; mogą wymagać zatwierdzenia przez administratora Microsoft 365.
Zgoda organizacjiZasady organizacji lub wybrane uprawnienia mogą wymagać zgody administratora Microsoft 365. Administrator udziela jej dla właściwej aplikacji i organizacji w Entra ID. Użytkownik następnie sam łączy konto, bez roli administratora i bez przekazywania hasła.
Krok 2. Wprowadzenie danych w Sentrixie
Zaloguj się do Sentrix jako superadministrator instancji i otwórz Ustawienia → Integracje → Microsoft 365 (Azure AD). Nie trzeba mieć dostępu do plików na serwerze ani niczego restartować — konfiguracja z panelu działa natychmiast.
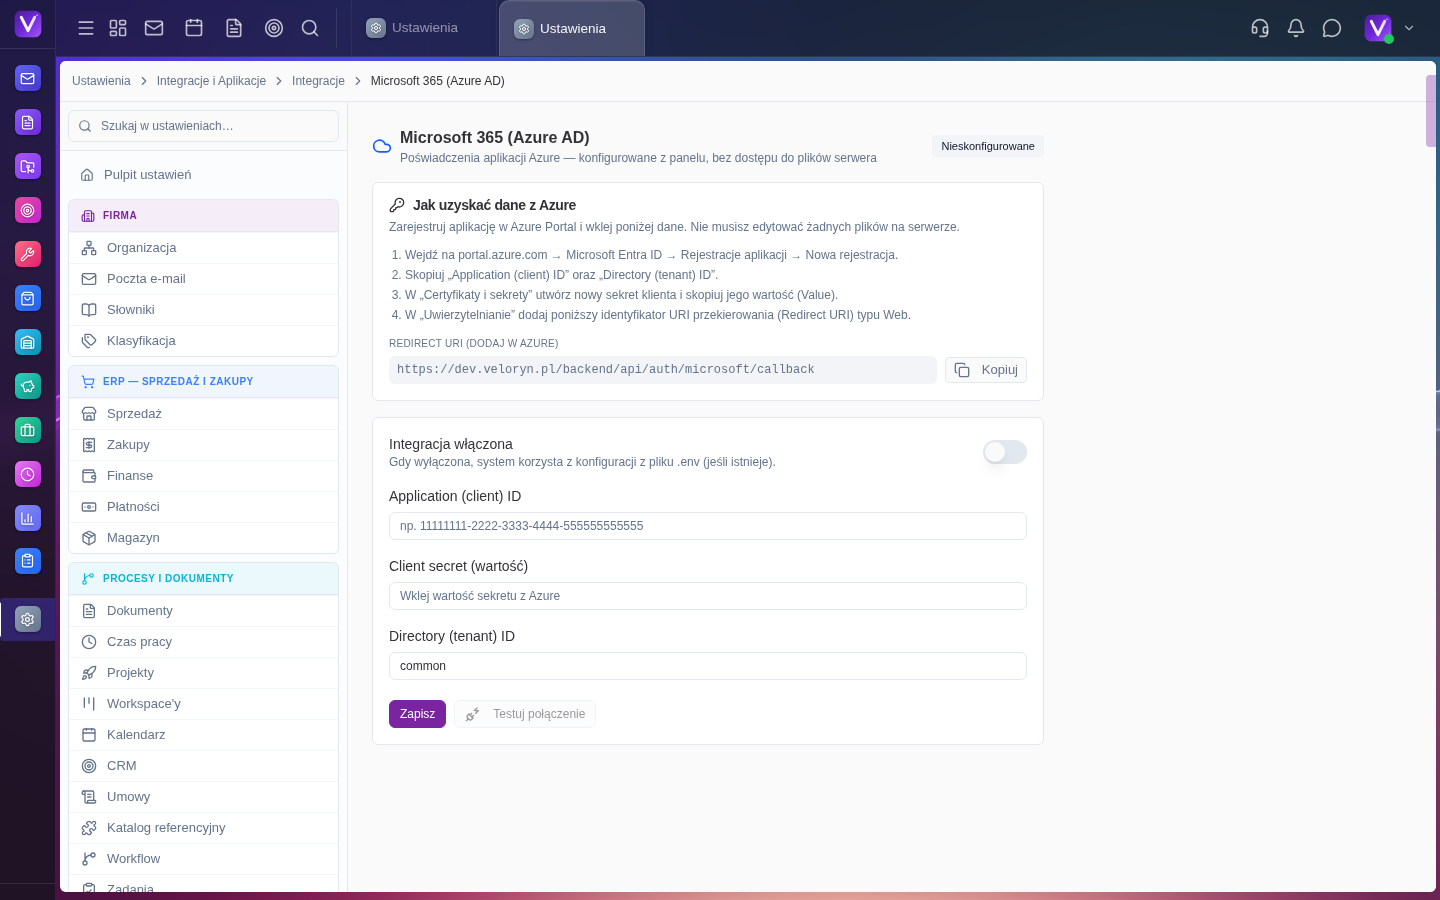
- Wklej Application (client) ID oraz Client secret (wartość „Value" z Entra).
- W polu Directory (tenant) ID wpisz identyfikator swojego katalogu.
Wskazanie konkretnego katalogu ogranicza logowanie do kont Twojej organizacji. Wartości ogólne, takie jak
common, wymagają odpowiedniego typu rejestracji aplikacji; przycisk testu poświadczeń nie obsługuje tych wartości. - Włącz przełącznik Integracja włączona i kliknij Zapisz.
- Kliknij Testuj połączenie. Przycisk jest aktywny dopiero po zapisaniu zmian i po wprowadzeniu sekretu.
WskazówkaSekret zapisany wcześniej pozostaje nietknięty, dopóki pole pozostaje puste — przy późniejszej edycji innych ustawień nie trzeba go wpisywać ponownie. Dopóki dane nie są zapisane lub integracja jest wyłączona, nie można poprawnie rozpocząć łączenia konta Microsoft.
Krok 3. Podłączenie skrzynki przez pracownika
Zgoda administratora nie podłącza skrzynek automatycznie. Każdy użytkownik łączy swoje konto sam — to celowe, bo Sentrix sięga do skrzynki w jego imieniu i tylko za jego zgodą.
- Wejdź w Ustawienia → Konta pocztowe i dodaj nowe konto.
- Wpisz adres e-mail w domenie Microsoft 365. System sam rozpozna dostawcę na podstawie adresu — nie ma osobnej listy wyboru.
- Na zakładce Ogólne pojawi się baner z przyciskiem Połącz z Microsoft 365. Kliknij go i zaloguj się na to samo konto, które podłączasz.
- Wybierz właściwe konto i udziel zgody, jeśli Microsoft o nią poprosi. Po powrocie do Sentrix rusza pełna synchronizacja w tle — foldery i wiadomości pojawiają się stopniowo, nie wszystkie naraz.
Po połączeniu skrzynkę można dodatkowo:
- udostępnić wybranym osobom lub grupom (zakładka Uprawnienia),
- oznaczyć jako współdzieloną,
- ustawić jako konto systemowe do powiadomień automatycznych — takie konto może być w organizacji tylko jedno.
KalendarzSynchronizację spotkań włącza się osobno, a domyślnie obejmuje ona wyłącznie kalendarz główny. Krok po kroku opisuje to przewodnik o kalendarzu Microsoft 365.
Pliki z OneDrive i SharePointa
Po połączeniu konta przycisk dodawania pliku — przy dokumentach kontrahenta, umowie, zgłoszeniu czy zapotrzebowaniu — obok dysku i adresu URL pokazuje również OneDrive i SharePoint. Pliku nie trzeba więc najpierw pobierać na komputer, żeby zaraz wysłać go z powrotem do systemu.
- OneDrive — przeglądanie własnych plików, pozycje ostatnio używane, udostępnione Tobie oraz wyszukiwarka.
- SharePoint — witryny, które obserwujesz, wraz z ich bibliotekami dokumentów; witryny można też wyszukać po nazwie.
Widzisz dokładnie to, do czego masz dostęp w Microsoft 365 — Sentrix nie rozszerza uprawnień do plików ani ich nie omija.
Łączenie konta po zgodzie administratora
Poświadczenia aplikacji Microsoft w Sentrix są wspólne dla całej instancji. Ich konfigurację, podgląd i test wykonuje superadministrator instancji. Administrator Microsoft 365 nadal odpowiada za zgodę organizacji w Entra ID. Zwykły użytkownik sam łączy swoje konto, bez przekazywania hasła administratorowi.
Administrator Microsoft 365 udziela zgody dla organizacji na wymagane uprawnienia aplikacji. Zwykły użytkownik może następnie podłączyć swoje konto w Sentrix. Nie musi w tym celu otrzymywać roli Global Administrator.
- Administrator sprawdza w Microsoft Entra ID, czy zgoda obejmuje wymagane uprawnienia właściwej aplikacji i właściwej organizacji.
- Użytkownik w Sentrix otwiera Edytuj profil → Microsoft → Dodaj konto Microsoft i wybiera swoje konto Microsoft.
- Przy łączeniu i ponownym łączeniu Sentrix nie wymusza ponownej zgody. Microsoft może jej wymagać po zmianie uprawnień, cofnięciu wcześniejszej zgody lub zgodnie z zasadami organizacji.
Co sprawdza „Testuj połączenie”
Ten przycisk sprawdza wyłącznie zapisany identyfikator aplikacji i sekret w konkretnej dzierżawie Microsoft. Zmiany w formularzu trzeba najpierw zapisać.
Zielony wynik nie potwierdza zgody administratora, uprawnień użytkownika, dostępu do jego poczty, kalendarza, plików ani Teams. Nie sprawdza też logowania do Sentrix przez Microsoft — ta funkcja ma osobne ustawienia.
Dla wartości common, organizations i consumers ten test nie działa. Zweryfikuj wtedy podłączenie konta użytkownika. Po podłączeniu sprawdź również te usługi, z których zamierzasz korzystać.
Jeśli nadal widać „Wymaga zatwierdzenia administratora”
Poproś administratora o porównanie identyfikatora aplikacji, organizacji i zakresu udzielonej zgody z konfiguracją Sentrix. Do zgłoszenia pomocy dołącz czas nieudanej próby i kod błędu Microsoft, jeśli jest widoczny. Nie przesyłaj sekretu aplikacji ani tokenów.
Odłączenie konta
Odłączenie Microsoft usuwa lokalnie zapisane tokeny i zatrzymuje dostęp Sentrix przez to połączenie. Skrzynka i pobrane wiadomości pozostają w systemie. Jest to odrębna operacja od cofnięcia zgody aplikacji dla całej organizacji w Entra ID.
Usługi osobiste, takie jak OneDrive i Teams, korzystają wyłącznie z połączenia autoryzowanego przez danego użytkownika. Utworzenie skrzynki przez administratora nie udziela mu dostępu do osobistego konta Microsoft jej użytkownika. Starsze powiązania bez jednoznacznego właściciela mogą wymagać ponownego połączenia.
Połączenie osobiste i zgody usług
W Edytuj profil → Microsoft połącz własne konto Microsoft. Adres profilu Sentrix może różnić się od adresu i loginu Microsoft. Samo połączenie profilu nie tworzy skrzynki. Przy kilku kontach wybierz, którego mają używać usługi osobiste. Dla każdej usługi widać osobny stan zgody; użyj akcji uzupełnienia zgody przy kalendarzu, plikach lub Teams. Poczta nie wymaga uprawnień Teams. Zasady organizacji mogą wymagać zgody administratora, ale użytkownik nie musi znać hasła administratora ani otrzymywać jego roli.
Przy autoryzacji konkretnej skrzynki wybierz konto, którego potwierdzony adres, login lub alias SMTP odpowiada tej skrzynce. Różnica adresu profilu nie znosi tej kontroli. Nieznany stan zgody starszego połączenia oznacza brak danych — nie potwierdza dostępu do wszystkich usług. W razie potrzeby połącz konto ponownie. Odłączenie zatrzymuje dostęp przez to połączenie, zachowując pobrane wiadomości. Ponowne połączenie profilu przywraca usługi osobiste; wyłączoną skrzynkę podłącz ponownie w jej ustawieniach.
Zapisane wyłączenie integracji lub nieczytelny sekret blokują Microsoft 365; system nie przywraca wtedy dawnych poświadczeń środowiskowych. Błąd otwarcia ustawień pokazuje możliwość ponowienia. Rotacja sekretu tej samej aplikacji nie wymaga automatycznie ponownego łączenia wszystkich kont; rozpoczęte logowanie trzeba ponowić.
Logowanie do Sentrix kontem Microsoft (Entra ID)
To zupełnie inna funkcja niż wszystko powyżej: chodzi o zalogowanie się do samego Sentrix firmowym kontem, bez osobnego hasła. Sentrix obsługuje dwie drogi.
- OIDC (OpenID Connect) — konfigurowany z panelu przez Super
Administratora w Ustawienia → Bezpieczeństwo → Uwierzytelnianie,
zakładka OIDC. Wymaga adresu wystawcy w postaci
https://login.microsoftonline.com/{tenant}/v2.0oraz identyfikatora i sekretu rejestracji aplikacji w Entra ID. Zalecana jest osobna rejestracja dla logowania. Można włączyć automatyczne zakładanie kont nowym osobom logującym się tą drogą oraz ustawić nazwę widoczną na przycisku logowania. - SAML 2.0 — dla organizacji z własnym dostawcą tożsamości (Entra ID, ADFS, Okta, Keycloak). Konfiguracja obejmuje ustawienia po stronie serwera, więc uruchamia się ją przez dostawcę usługi; po stronie Entra ID Sentrix rejestruje się wtedy jako aplikacja z logowaniem SAML.
Rozdziel konfiguracjęLogowanie SSO i dostęp do danych mają osobne ustawienia w Sentrix oraz różne adresy powrotne. Zalecamy osobne rejestracje aplikacji w Entra ID, aby niezależnie zarządzać dostępem. Przy wspólnej rejestracji trzeba dodać wszystkie wymagane adresy powrotne i odpowiednio skonfigurować każdą funkcję.
Wygasający sekret — awaria, która przychodzi po miesiącach
Sekret klienta utworzony w Entra ID ma datę ważności. To zdecydowanie najczęstsza przyczyna nagłej awarii integracji, która wcześniej działała bez zarzutu przez wiele miesięcy: poczta przestaje się synchronizować, a w systemie nic się przecież nie zmieniło.
Zrób to od razuZapisz datę wygaśnięcia sekretu w firmowym kalendarzu z przypomnieniem na kilka tygodni wcześniej. Nowy sekret generujesz w Certyfikaty i sekrety, a jego wartość wklejasz w Ustawienia → Integracje → Microsoft 365 (Azure AD) i zapisujesz. Rotacja sekretu tej samej aplikacji nie wymaga automatycznie ponownego łączenia kont. Rozpoczęte logowanie trzeba ponowić.
Najczęstsze błędy
| Objaw | Przyczyna i rozwiązanie |
|---|---|
AADSTS65001 — błąd zgody |
Brakuje wymaganej zgody. Sprawdź aplikację, organizację i zakres uprawnień. Gdy wymagają tego zasady organizacji lub wybrane uprawnienia, administrator M365 udziela zgody w Entra ID. |
AADSTS50011 — niezgodny adres przekierowania |
Adres w Entra musi być dokładnie
taki, jak pokazuje panel Sentrix — z https i pełną ścieżką właściwą dla instalacji. Skopiuj go z panelu zamiast przepisywać. |
invalid_client / AADSTS7000215 |
Błędny lub wygasły sekret klienta. Wygeneruj nowy i zaktualizuj go w panelu. |
| Konto nagle przestało się synchronizować | Token bywa unieważniany po zmianie hasła w M365 lub przez polityki bezpieczeństwa. Kliknij ponownie Połącz z Microsoft 365 przy tym koncie. Jeśli problem dotyczy wszystkich naraz — sprawdź datę ważności sekretu. |
| Nie można rozpocząć łączenia konta Microsoft | Integracja jest wyłączona albo brakuje identyfikatora aplikacji lub sekretu w ustawieniach. Zajrzyj do kroku 2. |
Zanim zadzwonisz po pomocPrzycisk Testuj połączenie sprawdza zapisane poświadczenia aplikacji dla konkretnego katalogu. Zielony wynik nie potwierdza dostępu do skrzynki, kalendarza ani plików. W zgłoszeniu podaj czas próby i widoczny kod błędu; nie przesyłaj haseł, sekretów ani tokenów.